Le protocole LDAP est au cœur de la gestion des identités dans les systèmes informatiques, mais par défaut, il manque cruellement de protection face aux risques d’interception et de falsification. Utiliser un port secure LDAP s’impose alors comme une solution efficace pour instaurer une sécurité des échanges renforcée. En intégrant un chiffrement TLS solide, cette pratique garantit non seulement un accès sécurisé aux ressources, mais elle protège aussi l’intégrité des données et la confidentialité des informations sensibles circulant entre clients et serveurs. Dans un contexte où les réseaux sont constamment exposés à des menaces variées, adapter son infrastructure autour d’un port LDAP sécurisé devient indispensable.
L’article en bref
Le port secure LDAP s’impose pour moderniser la gestion des identités en entreprise, en offrant un protocole robuste face aux cybermenaces et exigences réglementaires actuelles.
- Protection renforcée des échanges : Chiffrement TLS pour sécuriser les communications LDAP.
- Prévention des interceptions : Limitation des risques d’attaque par interception ou falsification.
- Centralisation sécurisée : Gestion des identités simplifiée et fiable dans les environnements hybrides.
- Conformité réglementaire : Répond aux normes RGPD et cadres de cybersécurité modernes.
Miser sur un port secure LDAP, c’est bâtir une base solide pour un réseau sécurisé et une authentification sécurisée incontournable.
Pourquoi choisir un port secure LDAP pour une sécurité des échanges optimale ?
Dans la vraie vie, LDAP est souvent configuré par défaut sur le port 389, qui transmet les données en clair. Sur le papier, ça peut sembler suffisant, mais au quotidien, cette exposition facilite la capture frauduleuse des identifiants sur le réseau. Un port secure LDAP, généralement le port 636, utilise un chiffrement TLS pour envelopper chaque transaction, garantissant que les données ne soient ni interceptées ni altérées en transit. Cette couche de protection est primordiale, notamment dans des environnements dédiés à la gestion des identités où une faille serait lourde de conséquences.
Les entreprises qui adoptent cette mesure ne sécurisent pas seulement une simple connexion : elles instaurent un canal d’authentification sécurisée qui renforce la confiance dans l’accès aux ressources numériques. Bien sûr, passer au port secure LDAP impose un peu plus de rigueur dans la configuration, mais le bénéfice dépasse largement les efforts initiaux. Cette approche place aussi LDAP dans une dynamique compatible avec les enjeux de cybersécurité actuels, comme celles rencontrées dans les infrastructures IT modernes et souvent hybrides.
Comment fonctionne le chiffrement TLS dans un contexte LDAP ?
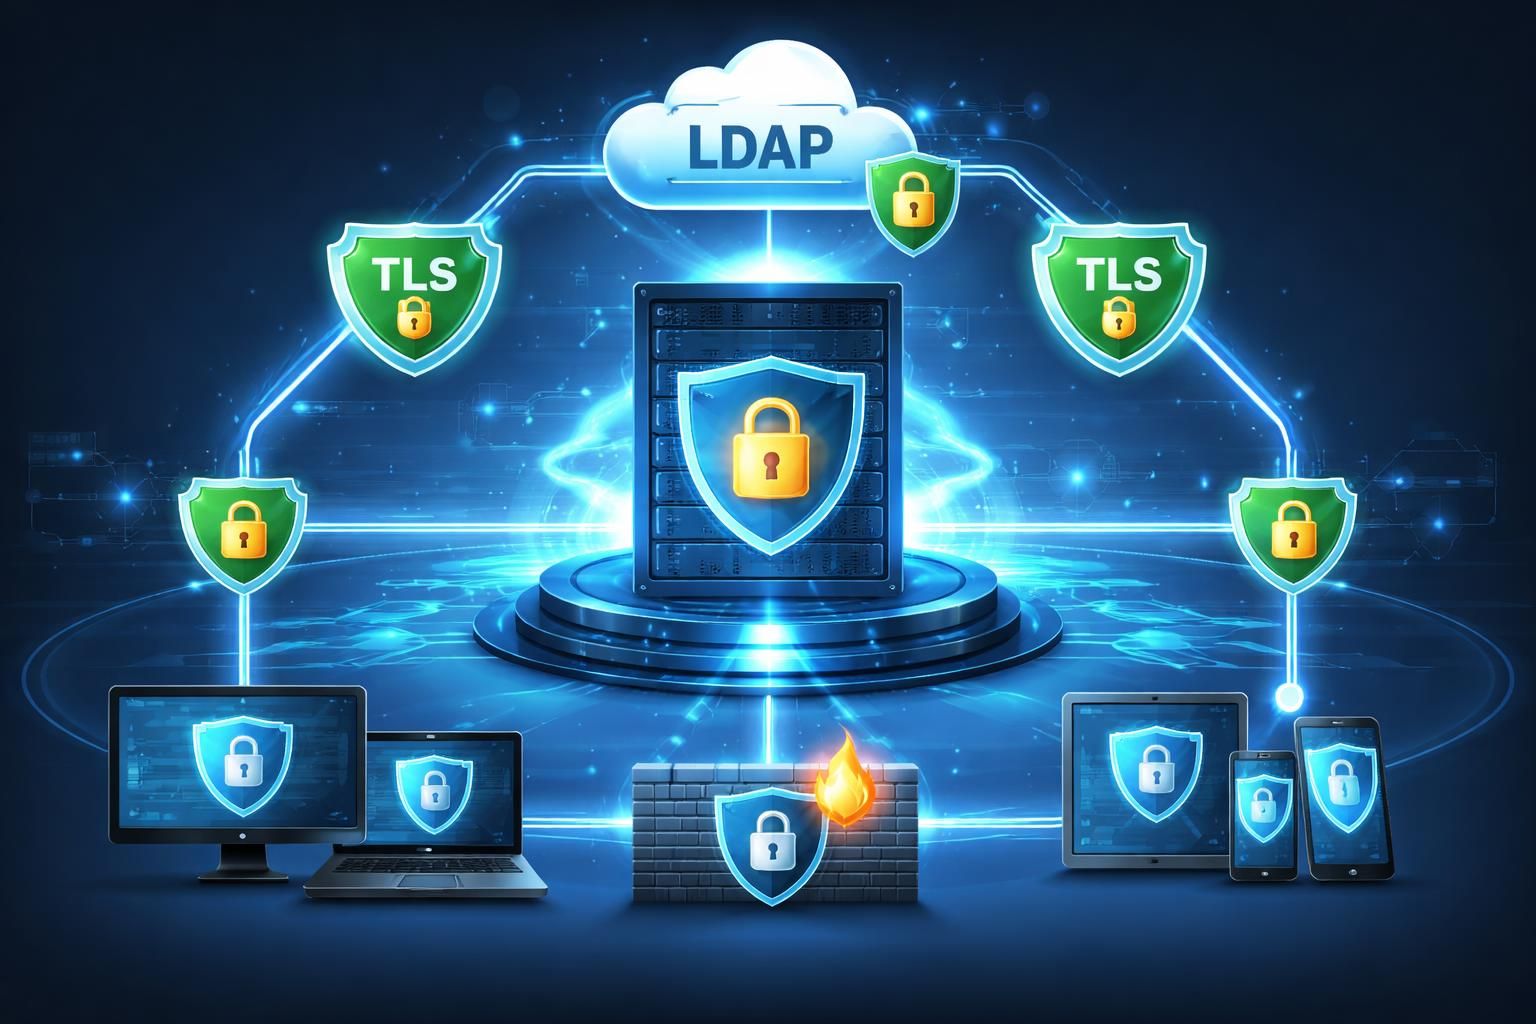
TLS joue un rôle méconnu, mais absolument clé dans la protection de l’échange LDAP. Ce protocole agit comme un bouclier silencieux, cryptant les informations échangées entre le client LDAP et le serveur. Lorsqu’un utilisateur initie une requête d’authentification, tous les détails, du login au mot de passe, passent par un tunnel chiffré, ce qui rend impossible tout espionnage sur un réseau non sécurisé. C’est particulièrement crucial pour éviter des attaques classiques comme l’écoute clandestine ou le « man-in-the-middle ».
Techniquement, un port secure LDAP active TLS lors de la connexion, soit dès le départ avec LDAPS sur le port 636, soit via une commande StartTLS sur le port standard. Cette dernière option propose une transition sécurisée à partir d’une connexion classique, ce qui aide à la flexibilité en environnement mixte. Dans tous les cas, le protocole LDAP se pare ainsi d’une robustesse nouvelle pour ses usages métiers.
Avantages concrets d’utiliser un port secure LDAP dans l’entreprise
Les bénéfices d’une mise en œuvre rigoureuse ne se limitent pas à la technologie : ils impactent directement la maîtrise des risques et la pérennité des systèmes d’information. La gestion des identités centralisée devient non seulement plus simple, mais aussi plus sûre, réduisant la surface d’exposition aux tentatives de piratage. Cela évite par exemple le vol de données d’authentification qui pourrait compromettre plusieurs services à la fois.
En pratique, la sécurisation par port LDAP sécurisé :
- Simplifie la conformité avec le RGPD et autres régulations autour des données personnelles.
- Permet un suivi et une traçabilité améliorés grâce à des journaux d’accès plus fiables.
- Renforce la confiance des collaborateurs et partenaires dans l’écosystème numérique.
- Facilite l’intégration avec d’autres services d’authentification comme Active Directory ou OAuth.
Un tableau résumé des différences techniques et avantages entre le port LDAP classique et le port secure LDAP éclaire les choix à faire :
| Aspect | Port LDAP classique (389) | Port secure LDAP (636 avec TLS) |
|---|---|---|
| Sécurité des échanges | Données non chiffrées, vulnérables à l’interception | Chiffrement TLS actif, protège contre espionnage |
| Authentification | Simple, sans garantie de confidentialité | Authentification sécurisée renforcée |
| Conformité réglementaire | Difficile à justifier en contexte RGPD | Répond aux exigences des normes actuelles |
| Complexité de mise en œuvre | Simple à configurer mais risqué | Configuration plus exigeante mais bénéfices clairs |
Pour optimiser son infrastructure en garantissant un réseau sécurisé intégrant un port LDAP sécurisé, ce guide offre des pistes concrètes, complétées par des retours d’expérience. Pour ceux qui veulent approfondir, optimiser son infrastructure IT est un enjeu stratégique chez les entreprises modernes.
LDAPS et StartTLS : Adapter la sécurité LDAP aux besoins réels
Choisir entre LDAPS (port 636) et StartTLS (extension sur port 389) dépend de l’environnement et des contraintes. LDAPS assure un chiffrement dès la phase initiale de la connexion, parfait pour les architectures classiques. StartTLS remonte la sécurité en dynamisant une connexion non sécurisée déjà en place, ce qui est pratique dans les anciens systèmes compatibles.
En fait, les deux méthodes offrent un socle solide pour une authentification sécurisée et participent à garantir la confidentialité dans les échanges. La compatibilité avec des systèmes tels qu’Active Directory, largement répandu, permet d’étendre les avantages du port secure LDAP dans un contexte multifacettes.
Les challenges à considérer lors de la mise en place d’un port secure LDAP
Bien sûr, ce n’est pas magique : sécuriser LDAP expose à quelques complications techniques et de gestion. Il faut notamment :
- Installer et gérer des certificats TLS valides, ce qui demande un peu d’expertise.
- Assurer la maintenance régulière pour éviter toute faille due à des certificats expirés ou mal configurés.
- Former les équipes et adopter des bonnes pratiques pour ne pas fragiliser la sécurité par erreur humaine.
La vigilance sur la gestion de ces aspects garantit que le port secure LDAP reste une pierre angulaire fiabilisant la chaîne de confiance numérique de l’entreprise.
Après plusieurs tests et analyses, il apparaît évident qu’ignorer la sécurisation des flux LDAP, c’est comme laisser une porte ouverte aux intrusions. Intégrer un port LDAP sécurisé, c’est se prémunir concrètement contre un des vecteurs d’attaques les plus courants, tout en modernisant son gestion des identités.
Pour approfondir les mécanismes et enjeux de la gestion d’identité, cet éclairage complet sur le rôle de LDAP dans la gestion des identités est une ressource incontournable.
Pourquoi utiliser un port secure LDAP ?
Le port secure LDAP chiffre les échanges pour empêcher l’interception de données sensibles comme les mots de passe, renforçant ainsi la sécurité du réseau.
Quelle différence entre LDAP et LDAPS ?
LDAP standard communique en clair sur le port 389, tandis que LDAPS utilise le port 636 avec TLS pour assurer un chiffrement de bout en bout.
Quels sont les risques d’une connexion LDAP non sécurisée ?
Une connexion non sécurisée peut être interceptée par un pirate, exposant identifiants, mots de passe et permettant des attaques de type man-in-the-middle.
Est-ce difficile de mettre en place un port LDAP sécurisé ?
La mise en place demande une gestion des certificats TLS et une bonne configuration, mais les bénéfices pour la sécurité compensent largement cet effort initial.
Le port secure LDAP est-il compatible avec les solutions cloud ?
Oui, il s’intègre parfaitement dans les environnements hybrides alliant infrastructures locales et services cloud, facilitant une gestion des identités cohérente.


