La sécurisation d’un réseau domestique est une étape de plus en plus incontournable face à l’évolution constante des menaces numériques. Iptables, cet outil natif de Linux, propose une approche robuste et flexible pour filtrer les paquets et gérer les accès. Il ne se contente pas de bloquer les intrusions : il offre un cadre personnalisable, s’adaptant aux besoins spécifiques, même dans un environnement privé. Au-delà des mythes, comprendre et configurer iptables permet de transformer un pare-feu en un véritable rempart pour votre réseau domestique.
L’article en bref
Un pare-feu bien configuré via iptables, c’est la clé pour protéger son réseau domestique efficacement et sur mesure.
- Filtrage précis des connexions : Iptables permet de contrôler chaque paquet entrant et sortant.
- Politique stricte « refuser tout » : Une configuration de base limite les risques d’intrusion.
- Adaptabilité pour services spécifiques : Ouverture contrôlée des ports selon vos besoins.
- Gestion durable avec règles persistantes : Les configurations sont maintenues après redémarrage.
Adopter iptables, c’est investir dans une sécurité réseau domestique fiable, évolutive et réellement maîtrisée.
Sécurité réseau domestique : pourquoi iptables reste un choix pertinent en 2026
Dans un contexte où les attaques ciblant les réseaux privés se multiplient, disposer d’un système de sécurisation adapté est impératif. Si des options plus modernes comme ZTNA gagnent en popularité, la robustesse d’iptables réside dans son contrôle granularisé du filtrage paquets. Sa capacité à définir précisément quels flux sont autorisés ou bloqués en fait un outil toujours actuel pour sécuriser un réseau domestique. Cela s’avère fondamental quand vos équipements connectés – imprimantes, serveurs personnels, objets IoT – doivent communiquer sans exposer vos données sensibles aux intrusions.
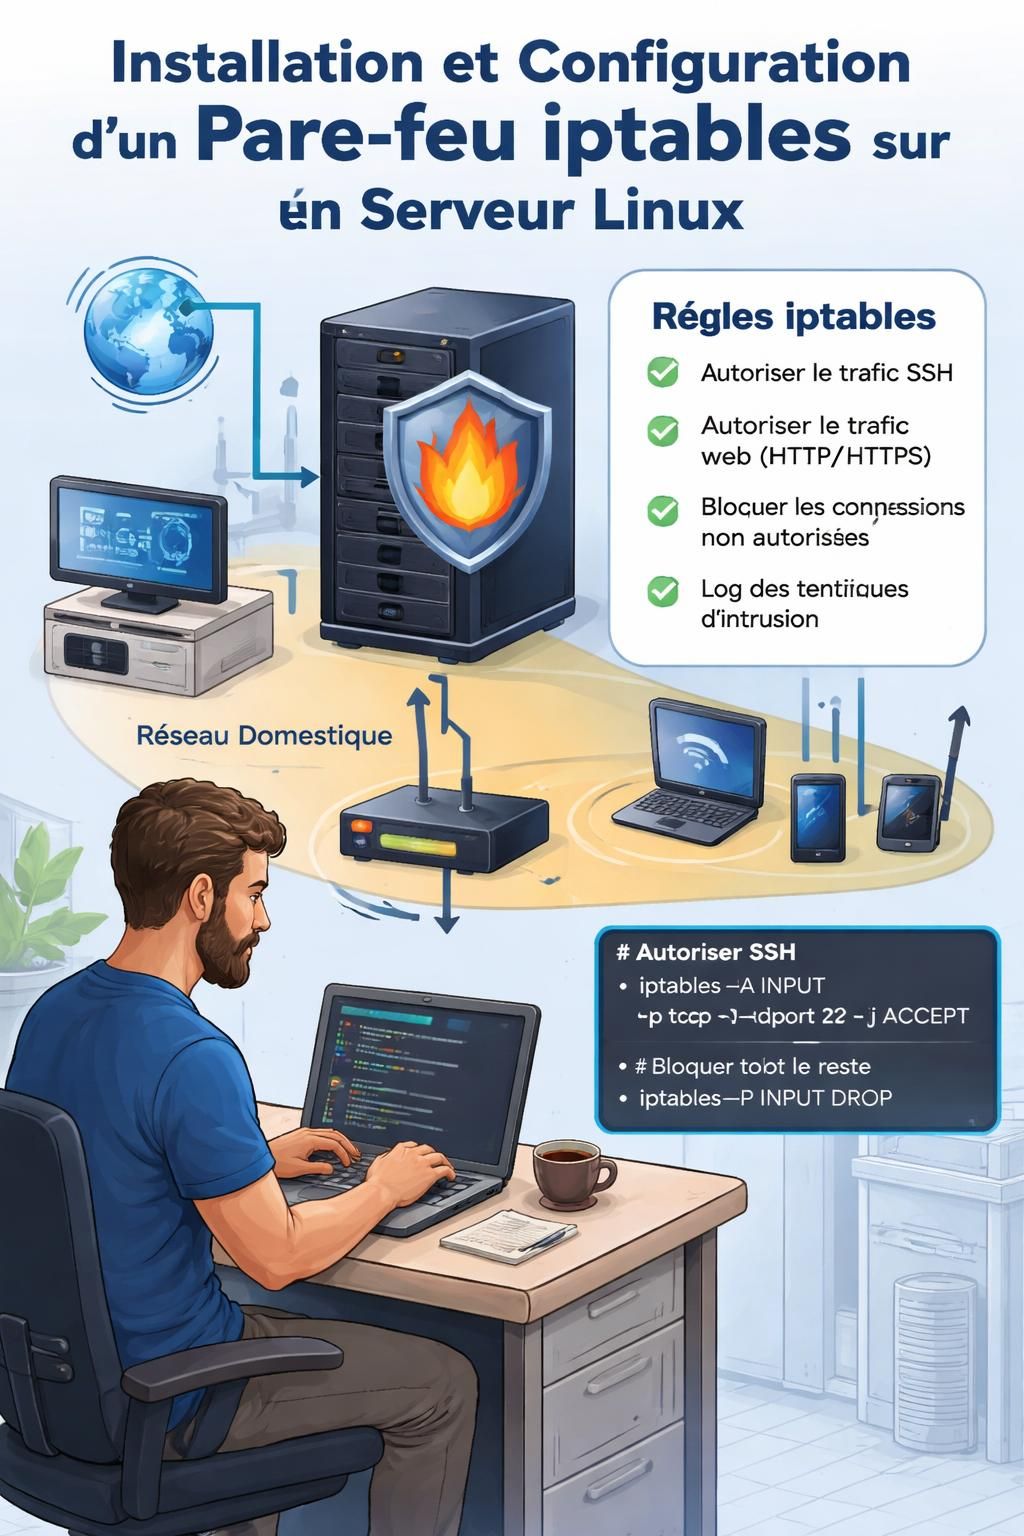
Installation et mise en route du pare-feu iptables persistent
Avant d’organiser la gestion des accès, installer iptables-persistent permet d’assurer la conservation des règles après chaque redémarrage, évitant ainsi que votre réseau ne reste exposé accidentellement. Sur une distribution Ubuntu ou similaire, la mise en place démarre par l’installation du package dédié, suivie par la sauvegarde des règles IPv4 et IPv6 courantes. Une fois le service activé et vérifié, votre pare-feu est prêt à recevoir sa configuration spécifique – et la sécurisation réseau devient concrète.
Comment une configuration iptables « refuser tout-accepter nécessaire » sécurise votre réseau
Dans la vraie vie, appliquer une politique globale où toutes les connexions entrantes sont refusées par défaut est l’un des réflexes essentiels. Cette posture consiste à n’ouvrir que ce qui est indispensable ; par exemple, le port SSH 22 pour l’administration distante, ou les ports spécifiques à vos services web (80, 443). Ce filtrage strict réduit considérablement les vecteurs d’attaque. Sans cette démarche, votre réseau domestique reste une cible facile, ce qu’illustre bien le succès des attaques exposées récemment dans des vulnérabilités comme CVE 2025 8024.
Gestion fine des accès et exceptions dans iptables : optimiser la protection
Au-delà d’une politique par défaut, iptables propose d’affiner la sécurité réseau en autorisant le trafic en provenance d’adresses IP spécifiques. Cela s’avère précieux pour des environnements avec plusieurs sites, ou pour limiter les accès à des dispositifs confiés. Par ailleurs, l’ouverture contrôlée des services essentiels et le blocage des connexions non sollicitées garantissent une protection renforcée contre les intrusions.
| Type d’accès | Action avec iptables | Exemple d’utilisation |
|---|---|---|
| Renvoi de ports spécifiques | Ouverture contrôlée selon le protocole et le port | Ouverture port 80 et 443 pour serveur web domestique |
| Accès SSH | Autorisation uniquement sur port 22 | Administration distante sécurisée via clé SSH |
| Connexion IP source limitée | Autorisation de trafic à partir d’IP précises | Interconnexion entre plusieurs sites privés |
| Blocage général IPv6 | Désactivation des connexions IPv6 si non utilisé | Éviter les conflits DNS et erreurs de résolution |
Faciliter l’expérience utilisateur et éviter les erreurs fréquentes
Le procédé iptables peut paraître ardu au premier abord. Pourtant, une configuration claire, documentée et évolutive limite les erreurs fréquentes qui impactent la sécurité de votre réseau domestique. Sauvegarder régulièrement vos règles et prévoir un plan de réinitialisation évite les situations bloquantes. Il faut aussi adapter l’usage des serveurs DNS IPv4 plutôt qu’IPv6 pour contourner les problèmes de résolution liés au blocage du trafic IPv6. Tout cela reflète la pertinence d’un savoir-faire métier, loin des idées reçues sur la complexité excessive de iptables.
La vidéo ci-dessus illustre une mise en place pratique d’iptables adaptée à un serveur Linux, outil clef pour sécuriser un réseau domestique avec un contrôle strict.
Personnalisation et flexibilité : la vraie force des règles iptables
Dans la jungle des menaces numériques, un pare-feu rigide ne suffit pas. La vraie valeur d’iptables réside dans sa capacité à s’adapter à une multitude de scénarios, depuis la simple protection de réseau personnel jusqu’à des infrastructures complexes. L’approche modulaire, avec ses chaînes de filtrage séparées, autorise une personnalisation fine et ordonnée, en limitant les points d’entrée et en assurant un filtrage efficace. De nombreuses autres solutions plus récentes (comme UFW) héritent d’une partie de cette philosophie, mais iptables persiste grâce à sa granularité.
Liste recommandée pour une gestion optimale avec iptables
- Prioriser une politique de blocage par défaut pour réduire au maximum l’exposition;
- Autoriser uniquement le trafic nécessaire (SSH, HTTP/S, services maison) après analyse des usages;
- Limiter les accès selon IP source pour contrôler l’environnement d’échange;
- Utiliser iptables-persistent pour garantir la persistance des règles et éviter les oublis;
- Tester régulièrement la configuration pour détecter toute faille ou règle mal appliquée;
- Documenter les changements pour faciliter la maintenance et l’évolution.
Ce tutoriel vidéo propose une plongée approfondie dans la personnalisation avancée des règles iptables, indispensable pour un réseau domestique sécurisé et maîtrisé.
Qu’est-ce qu’iptables ?
Iptables est un outil intégré au noyau Linux permettant de filtrer les paquets réseau pour sécuriser l’accès à un système ou un réseau, notamment par la gestion fine des connexions entrantes et sortantes.
Pourquoi utiliser iptables dans un réseau domestique ?
Parce qu’iptables fournit un contrôle granulaire du trafic réseau, permet de bloquer efficacement les intrusions, et offre la possibilité d’adapter la protection à vos usages spécifiques.
Comment garantir la persistance des règles iptables ?
En installant le package iptables-persistent qui enregistre les règles configurées et les restaure automatiquement après chaque redémarrage du serveur.
Puis-je gérer les accès en fonction des adresses IP ?
Oui, iptables permet d’autoriser ou de bloquer le trafic en ciblant des adresses IP spécifiques pour renforcer la sécurité ou limiter les accès.
Iptables est-il toujours d’actualité en 2026 ?
Malgré l’apparition de solutions plus simples, iptables reste un standard robuste et fiable utilisé dans de nombreux environnements pour sa granularité et sa flexibilité.


