Dans un paysage numérique où la sécurité des échanges est plus que jamais une priorité, le fichier cacert.pem se révèle être un acteur clé pour renforcer la sécurité des connexions web. Ce fichier regroupe les certificats d’autorité nécessaires pour établir une chaîne de confiance fiable dans le cadre du protocole HTTPS. Sans lui, les navigateurs et les serveurs peinent à authentifier correctement les sites, ouvrant la porte à des risques majeurs comme les interceptions ou usurpations d’identité. Explorer le rôle et le fonctionnement de ce composant technique permet de mieux saisir son importance dans l’authentification et le chiffrement des données sur Internet.
L’article en bref
Découvrir pourquoi le fichier cacert.pem est indispensable pour garantir la sécurité des échanges web et comment il assure la validation des certificats SSL grâce à une chaîne de confiance robuste.
- Rôle clé du cacert.pem : contient les certificats racines des autorités de certification fiables
- Garantir l’intégrité : authentification et chiffrement grâce à la chaîne TLS complète
- Interopérabilité essentielle : facilite la reconnaissance des certificats par navigateurs et serveurs
- Gestion proactive : mise à jour et surveillance évitent les erreurs de validation critiques
Comprendre et maîtriser cacert.pem, c’est poser les bases d’une cybersécurité concrète et efficace.
Le fichier cacert.pem : socle méconnu de la confiance dans vos connexions web sécurisées
Dans la pratique quotidienne, sécuriser une connexion via protocole HTTPS repose sur plusieurs piliers, parmi lesquels un certificat SSL/TLS valide et une chaîne de confiance complète. Le fichier cacert.pem joue ici un rôle pivot. Il s’agit d’un fichier qui stocke les certificats racine reconnus comme fiables par un système ou une application. Ces certificats émises par des autorités de certification (CA) permettent aux clients d’authentifier la légitimité d’un serveur web.
Sans ce fichier correctement configuré et tenu à jour, les navigateurs ne peuvent pas s’appuyer sur un référentiel fiable, ce qui entraîne des alertes de sécurité et un blocage possible des connexions. Dans la vraie vie, cela veut dire perte de confiance pour les utilisateurs et risques accrus de cyberattaques man-in-the-middle.
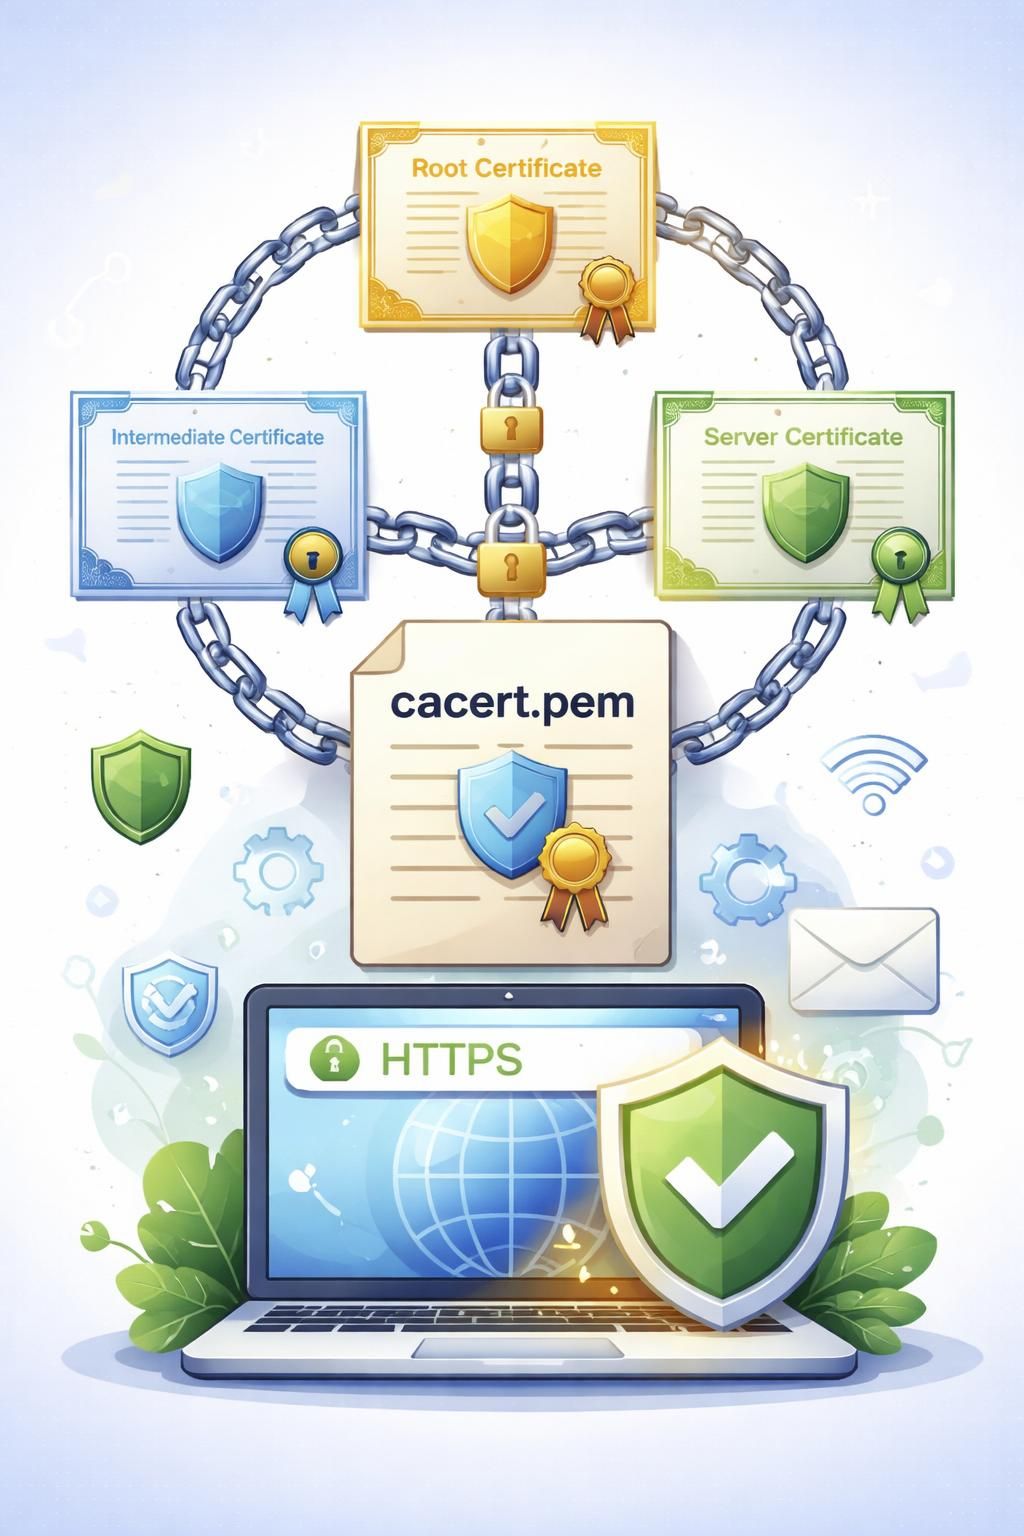
Comment le cacert.pem assure-t-il l’authentification et le chiffrement ?
Le fonctionnement du fichier cacert.pem est intrinsèquement lié au protocole TLS (Transport Layer Security). Lorsqu’un client initie une connexion sécurisée, il reçoit le certificat du serveur. Pour valider ce certificat, il doit vérifier qu’il est bien émis ou approuvé par une autorité de certification reconnue. Cette validation s’opère en remontant la chaîne de confiance vers une racine présente dans cacert.pem.
Ce processus garantit plusieurs éléments essentiels :
- Authentification : le site est bien celui qu’il prétend être, évitant les attaques par usurpation;
- Chiffrement : les données transmises sont sécurisées, empêchant l’interception ou modification;
- Intégrité : la chaîne de certificats complète atteste qu’aucune altération n’a eu lieu.
Sans ces certificats racine dans le fichier cacert.pem, cette vérification tombe à l’eau, fragilisant la sécurité globale des échanges.
Les bonnes pratiques pour maintenir un fichier cacert.pem fiable
Une vigilance régulière s’impose autour du fichier cacert.pem. Sa fiabilité dépend non seulement de son contenu, mais aussi de sa mise à jour et de sa gestion opérationnelle :
- Mise à jour régulière : les autorités de certification font évoluer leurs certificats. Sans actualisation, certains certificats ne seront plus reconnus.
- Contrôle des autorités : éliminer les certificats compromis ou non pertinents qui pourraient compromettre la chaîne de confiance.
- Automatisation : intégrer la surveillance de validité pour anticiper les expirations et éviter les interruptions.
En 2026, automatiser cette gestion via des outils dédiés évite bien des déconvenues, notamment dans des infrastructures complexes ou les usages de multiples points d’accès.
Tableau comparatif : formats de certificats clés dans la sécurisation web
| Format | Type de contenu | Usage principal | Compatibilité |
|---|---|---|---|
| PEM (.pem, .crt, .cer) | Certificats, clés privées (encodé Base64) | Serveurs, clients SSL/TLS, gestion des autorités racine | Unix, Linux, OpenSSL, navigateurs modernes |
| DER (.der, .cer) | Certificats (format binaire) | Applications Java, certains navigateurs | Windows, Java-based systems |
| PFX/P12 (.pfx, .p12) | Chaîne complète de certificats + clé privée | Import/export sous Windows, serveurs IIS | Systèmes Windows principalement |
Les usages concrets du fichier cacert.pem dans les infrastructures modernes
Il est fréquent que les environnements serveurs, les clients API ou les applications cloud se reposent sur >le fichier cacert.pem pour un référentiel commun d’autorités fiables. Par exemple :
- Dans les outils de monitoring, où l’intégrité des flux dépend de la validation TLS automatisée ;
- Sur les serveurs web Apache ou Nginx, qui utilisent cacert.pem pour vérifier les certificats présentés par les clients ou partenaires ;
- Dans les solutions de conteneurisation, où un fichier cacert.pem consolidé facilite la gestion des certificats sur multiples instances.
Ces usages démontrent que la gestion saine et rigoureuse de ce fichier conditionne la confiance dans l’ensemble d’un écosystème numérique.
Liste : Points à vérifier pour une configuration TLS basée sur cacert.pem
- Assurez-vous que le fichier cacert.pem contient les certificats racine des autorités reconnues.
- Vérifiez que les certificats intermédiaires sont correctement installés avec le certificat serveur.
- Préférez une configuration compatible avec TLS 1.3 pour profiter des améliorations de sécurité.
- Mettez en place la rotation régulière des certificats et la surveillance d’expiration.
- Utilisez des outils comme OpenSSL pour tester la validité et l’intégrité de la chaîne.
- Automatisez la gestion pour réduire les délais et erreurs humains.
Différences fondamentales entre TLS et SSL historiques
On parle souvent à tort de certificat SSL, une définition qui date alors que le protocole SSL (versions 2.0, 3.0) est obsolète et vulnérable. Aujourd’hui, c’est le dernier protocole TLS 1.3 qui garantit la robustesse de la sécurisation web :
- TLS 1.3 réduit la latence, supprime les suites cryptographiques faibles et améliore la confidentialité ;
- TLS 1.2 reste compatible mais doit être configuré de manière stricte pour garantir la sécurité effective ;
- SSL 2.0/3.0 doit être désactivé, car il ne répond plus aux exigences de sécurité actuelles.
Le fichier cacert.pem est donc un maillon indispensable dans la sécurisation permettant à TLS d’apporter authentification et encryption fiables. En pratique, un bon référentiel facilite grandement la tâche des responsables IT et de la conformité.
Qu’est-ce que le fichier cacert.pem ?
C’est un fichier contenant les certificats racine d’autorités de certification reconnues, indispensable pour vérifier la validité des certificats SSL/TLS lors d’une connexion sécurisée.
Pourquoi est-il important de mettre à jour le fichier cacert.pem ?
Les certificats des autorités évoluent et expirent ; une mise à jour régulière assure la reconnaissance des certificats valides et évite les erreurs de connexion.
Comment vérifier si un certificat est bien approuvé ?
Grâce à la chaîne de confiance remontée jusqu’à une racine présente dans le fichier cacert.pem validée par le protocole TLS.
Le fichier cacert.pem peut-il contenir des clés privées ?
Non. Il stocke uniquement les certificats d’autorités de certification racine, jamais de clés privées, pour garantir la sécurité.
Quels sont les outils pour gérer et tester cacert.pem ?
OpenSSL est la référence pour examiner, valider ou convertir les fichiers cacert.pem dans les environnements Linux et Unix.


