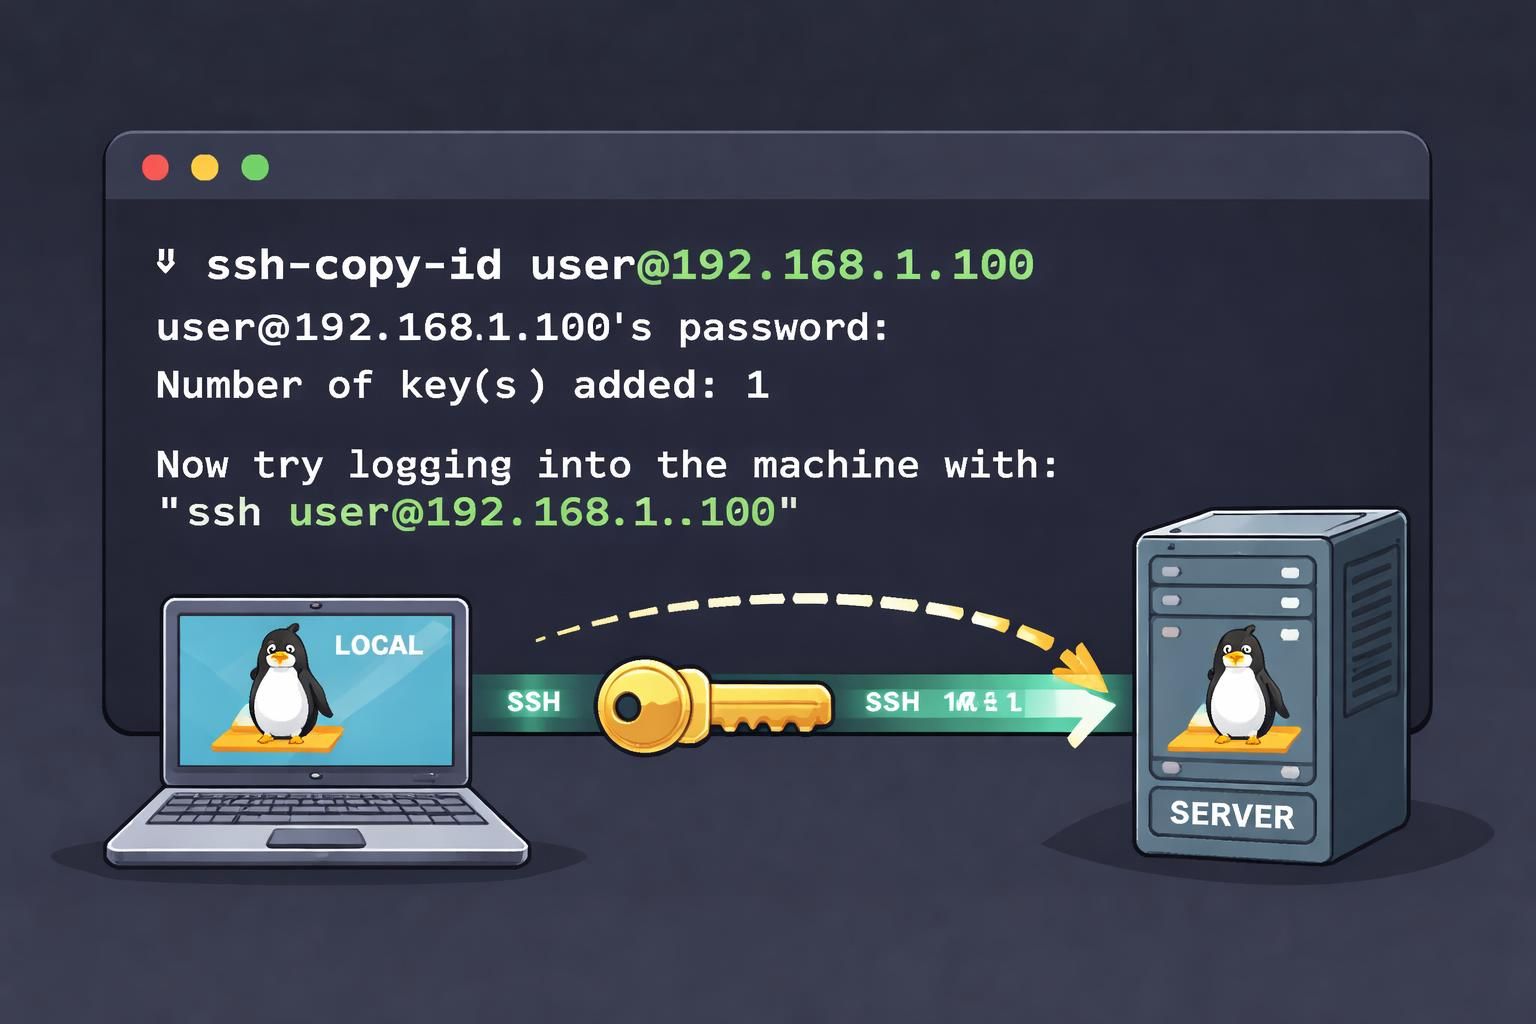
La sécurisation des accès à un serveur distant passe inévitablement par la maîtrise des clés SSH et de leur gestion efficace. La commande ssh-copy-id s’impose comme un intermédiaire simple et fiable pour déployer sa clé publique sur un système Linux, éliminant ainsi la nécessité d’entrer un mot de passe à chaque connexion. En plus d’améliorer la sécurité grâce à une authentification robuste, elle facilite un transfert de données plus fluide et moins exposé à des risques classiques liés au mot de passe. Mais pourquoi cette commande est-elle si incontournable dans la maintenance d’un accès SSH sûr et pérenne ?
L’article en bref
Un accès SSH sécurisé commence par une gestion propre des clés, et ssh-copy-id est la clef pour y parvenir sans complication.
- Gain de temps et fiabilité : Automatisation du transfert de clé SSH sans erreurs manuelles.
- Base solide pour durcissement : Permet de désactiver l’authentification par mot de passe en toute sécurité.
- Eviter de se verrouiller hors serveur : Test obligatoire avant toute modification des paramètres SSH.
- Gestion optimisée pour équipes : Clés distinctes pour chaque admin pour un audit simplifié.
Un outil indispensable pour un socle d’accès sécurisé, évolutif et facile à auditer sur vos serveurs Linux.
Copier sa clé SSH sur un serveur distant : un geste clé pour la sécurité SSH
Dans le monde moderne des réseaux et des protocole sécurisés, l’authentification par clé publique est la norme qui s’impose face à l’authentification par mot de passe. Sur Linux, la commande ssh-copy-id simplifie l’opération délicate de dépôt de la clé publique dans le bon répertoire du serveur distant, avec les droits adéquats. Cela évite les erreurs fréquentes qui, à la longue, fragilisent une connexion déjà sensible. C’est dans ce cadre que le transfert de clé via ssh-copy-id permet d’établir un accès fiable, rendant possible un accès sécurisé sans compromis.
Sur le papier, il suffirait de copier manuellement le contenu d’une clé dans le fichier authorized_keys, mais dans la vraie vie, ce bricolage conduit souvent à des erreurs de permissions et à des connexions refusées inattendues. ssh-copy-id gomme ces écueils en automatisant la création du dossier .ssh, la protection correcte des fichiers, et en garantissant que votre clé soit bien prise en compte côté serveur. Résultat : vous gagnez en sérénité pour vos sessions SSH.
Paramètres essentiels et bonnes pratiques autour de ssh-copy-id
Avant même d’utiliser ssh-copy-id, il est crucial de vérifier que vous disposez d’une paire de clé SSH valide, souvent située dans ~/.ssh/id_ed25519.pub ou équivalent. Le compte cible sur le serveur distant doit être accessible, typiquement via un utilisateur possédant les droits nécessaires – évitez d’utiliser root pour une longue durée. La prudence commande de toujours tester la connexion SSH par clé après la copie, avant de désactiver l’authentification par mot de passe, sous peine de se verrouiller dehors.
L’option -i permet de choisir explicitement la clé à transférer, notamment utile dans un environnement où plusieurs clés coexistent pour séparer les usages, un conseil qui évite le mélange des accès et facilite la révocation si besoin. Sur un réseau avec un port SSH non standard, la syntaxe intègre l’option -p :
ssh-copy-id -i ~/.ssh/id_ed25519.pub "-p 2222 utilisateur@serveur"
En entreprise, la démarche s’étend au-delà de la simple commande : il s’agit de standardiser l’accès, confier les clés identifiées à chaque administrateur, et basculer ensuite vers un durcissement du protocole SSH, souvent appuyé par un service externe d’infogérance ou de supervision spécialisée.
Liste des erreurs fréquemment rencontrées avec ssh-copy-id et comment les éviter
- Copie de mauvaise clé : Toujours préciser la clé à copier avec
-ipour éviter de pousser une mauvaise identité. - Droits trop permissifs : Le répertoire
.sshou le fichierauthorized_keysdoivent avoir des permissions strictes (ex. 700 pour le dossier, 600 pour le fichier). - Mauvais utilisateur cible : Se tromper de compte (root vs admin) oblige souvent à retenter depuis zéro.
- Désactivation prématurée du mot de passe : Ne jamais couper
PasswordAuthentication noavant d’avoir validé l’accès par clé.
Pourquoi une méthode répétable et auditée est la clé d’une connexion SSH sûre
Que vous gériez un seul serveur ou un parc entier destiné à une équipe, copier la clé SSH doit être un acte maîtrisé et documenté. La transparence dans l’administration facilite l’audit des accès et le retrait rapide des clés compromise ou plus utilisées, un aspect crucial pour la sécurité sur le long terme. Cette méthode s’inscrit dans une démarche prospective pour réduire les complications lors d’incidents ou d’évolutions de l’infrastructure.
Sur le terrain, il ne suffit pas que « ça marche ». Il faut que le protocole d’installation et d’accès soit reproductible et sécuritaire. C’est la promesse tenue par ssh-copy-id, qui s’intègre parfaitement à des outils plus larges comme Ansible pour l’automatisation. Un avantage souvent ignoré, mais essentiel pour les équipes techniques.
| Aspects | Copie manuelle | ssh-copy-id |
|---|---|---|
| Gestion des permissions | Souvent erreur | Automatique et cohérente |
| Facilité d’usage | Technique et risquée | Simple, rapide, accessible |
| Réduction des erreurs | Fréquente | Minimisée |
| Adaptabilité en équipe | Complexe | Clé par admin, facilement auditable |
La mise en place d’une authentification par clé requiert quelques précautions, mais ces efforts sont largement récompensés par la robustesse du protocole sécurisé. Laissez derrière vous les risques liés aux mots de passe compromis ou mal gérés, un écueil toujours mentionné dans les études sur les menaces de sécurité actuelles.
Et après la copie d’une clé SSH ?
Une fois votre clé installée avec succès, il est temps de poursuivre vers un durcissement efficace : désactivation de l’authentification par mot de passe, limitation des utilisateurs autorisés, déploiement de fail2ban ou autre système de surveillance et alerte, puis mise en place d’une supervision continue. Tous ces éléments forment un socle robuste pour passer de simples connexions SSH à une infrastructure résiliente face aux cybermenaces.
ssh-copy-id est-il installé par défaut sur toutes les distributions Linux ?
Il est souvent présent sur les distributions orientées administration comme Debian ou Ubuntu, mais il peut manquer sur d’autres. Il s’installe facilement via le paquet OpenSSH client si besoin.
Peut-on utiliser ssh-copy-id avec un port SSH personnalisé ?
Oui, en spécifiant l’option -p dans la commande, par exemple pour un port 2222 : ssh-copy-id -p 2222 utilisateur@serveur.
Pourquoi préférer ssh-copy-id à une copie manuelle du fichier authorized_keys ?
ssh-copy-id automatise la configuration des permissions et évite les erreurs courantes, offrant une méthode répétable et fiable.
Faut-il toujours autoriser root après avoir copié la clé ?
Généralement, root est réservé à l’amorçage. Il est conseillé d’utiliser un compte admin dédié avec sudo pour une meilleure sécurité.
Que faire après avoir copié la clé SSH ?
Tester la connexion, documenter les accès, puis passer à un durcissement avancé avec désactivation du mot de passe, limitation des utilisateurs et mise en place d’outils de surveillance.


