La méthode AGDLP est devenue un incontournable pour gérer efficacement les droits d’accès dans une infrastructure Active Directory. Elle organise la hiérarchie des comptes utilisateurs et groupes de sécurité de manière logique, facilitant ainsi la gestion des permissions Windows et renforçant la sécurité des ressources. En 2026, alors que la complexité des environnements Windows augmente, maîtriser AGDLP s’impose comme un levier pratique et fiable pour une administration système simplifiée.
L’article en bref
AGDLP simplifie la gestion des accès et sécurise les ressources dans Active Directory, un must pour toute administration Windows solide.
- Gestion ordonnée des permissions : Utilisateurs dans groupes globaux, puis domaine local.
- Meilleure sécurité Windows : Limitation des droits pour réduire les risques.
- Administration simplifiée : Modifications centralisées via groupes imbriqués.
- Polyvalence d’application : Fonctionne aussi pour applications, GPO, et plus.
Maîtriser AGDLP, c’est prendre le contrôle sûr et clair des accès au cœur de votre infrastructure Active Directory.
Comment AGDLP structure la gestion des permissions dans Active Directory
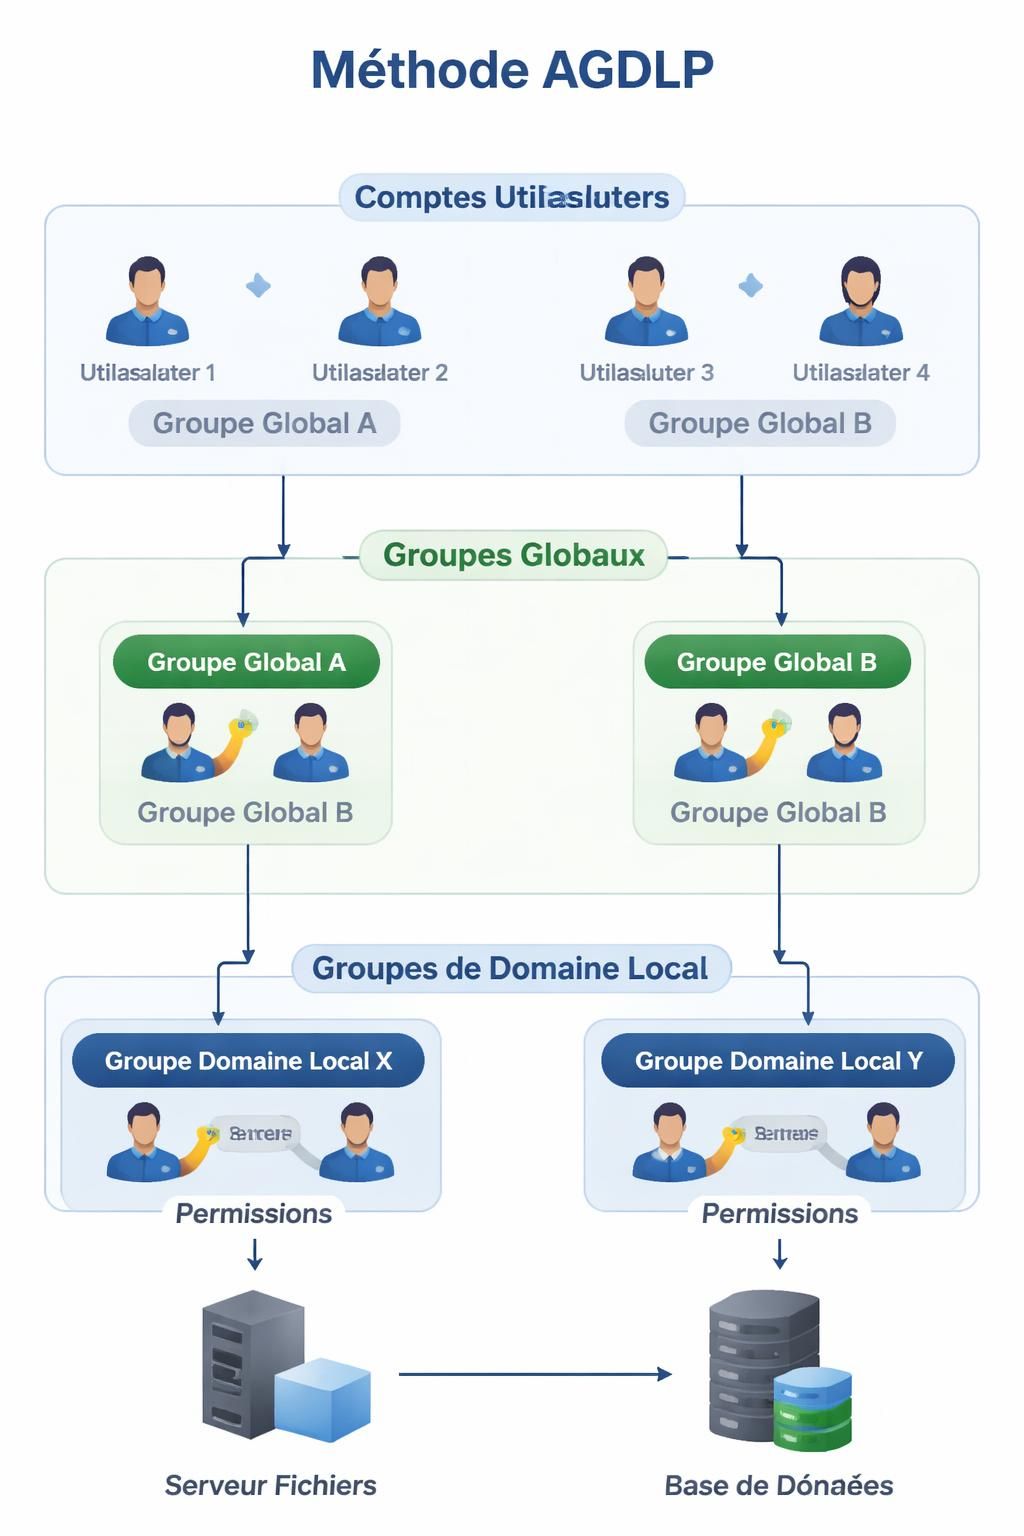
Dans la vraie vie, gérer des permissions directement sur chaque ressource finit par être un cauchemar : l’ajout ou la suppression d’un utilisateur demande de naviguer au niveau de chaque dossier ou imprimante. La méthode AGDLP impose un cadre réfléchi et évolutif. Elle part du compte utilisateur (Account), qui est placé dans un groupe global (Global) correspondant à un rôle ou département. Ces groupes globaux sont ensuite intégrés dans un groupe de domaine local (Domain Local) qui porte les droits d’accès aux ressources. Enfin, ces groupes de domaine local se voient attribuer les permissions nécessaires (Permissions), telles que lecture ou écriture.
Cette chaîne imbriquée garantit une administration système simplifiée, où l’ajout d’un utilisateur à un groupe global suffit pour lui conférer automatiquement les bonnes permissions sans retoucher aux autorisations sur les ressources.
Pourquoi AGDLP améliore la sécurité Windows en entreprise
Le cœur du modèle de sécurité avec AGDLP est la séparation nette des rôles et la limitation stricte des autorisations. En évitant d’attribuer des droits en nominatifs ou directement aux utilisateurs, on réduit la surface d’attaque et facilite les audits. Par exemple, ne jamais donner de permissions NTFS à des groupes comme « Tout le monde » évite des escalades de privilèges en cas d’attaque. En 2026, avec l’augmentation des cybermenaces, ce cadre structuré est indispensable pour verrouiller l’accès aux fichiers sensibles et applications critiques.
AGDLP permet aussi un suivi clair des droits en cas de besoin, car chaque permission est gérée à travers une chaîne logique. Cette transparence accélère les interventions et la conformité aux normes de sécurité.
Les groupes de sécurité, leviers incontournables du contrôle d’accès
Une bonne manipulation des groupes de sécurité est au cœur de la gestion AGDLP. On distingue plusieurs étendues :
- Groupe Global : rassemble les utilisateurs partageant des besoins d’accès similaires (exemple : GG_Marketing).
- Groupe de Domaine Local : attribue des permissions précises sur les ressources accessibles dans ce domaine (exemple : GDL_Partage1_RW).
- Groupes Universels : dans des environnements multi-domaines, ils étendent la portée de la gestion (méthode AGUDLP).
Bien nommer ces groupes est aussi un gain d’efficacité. Par exemple, préfixer « GG_ » pour les groupes globaux et « GDL_ » pour les groupes de domaine local rend la maintenance évidente. Cette rigueur de nommage s’impose comme une bonne pratique d’administration système.
Exemple concret d’application AGDLP sur un serveur de fichiers
Imaginez une entreprise où le dossier « Direction » contient des documents sensibles. L’objectif est simple : seuls les membres de la Direction doivent avoir un accès complet, tandis qu’une secrétaire peut uniquement lire certains fichiers. En suivant AGDLP :
- Créer le groupe global GG_Direction contenant les utilisateurs concernés.
- Créer deux groupes de domaine local : GDL_Direction_RW (lecture/écriture) et GDL_Direction_R (lecture seule).
- Ajouter GG_Direction dans ces groupes de domaine local en fonction des droits requis.
- Attribuer ensuite les permissions NTFS correspondantes aux groupes de domaine local sur le dossier.
A partir de là, ajouter ou retirer des utilisateurs dans GG_Direction modifie automatiquement leur accès, sans toucher aux permissions sur le serveur de fichiers. Cette organisation évite les erreurs et accélère la gestion.
| Étape | Action | Conséquence |
|---|---|---|
| 1 | Placer les utilisateurs dans un groupe Global ciblé | Organisation claire des comptes utilisateurs |
| 2 | Imbriquer les groupes Globaux dans un groupe de Domaine Local | Centralisation des permissions sur les ressources |
| 3 | Attribuer les permissions NTFS au groupe de Domaine Local | Gestion précise des droits selon les besoins |
| 4 | Ajouter ou retirer des utilisateurs dans les groupes globaux | Modification automatique des permissions utilisateur |
Différences entre permissions NTFS et permissions de partage
Dans l’administration Windows, il est crucial de ne pas confondre deux types de permissions :
- Permissions NTFS : Autorisations détaillées qui s’appliquent localement et à distance, permettant de gérer finement la sécurité des fichiers et dossiers (lecture, écriture, modification, suppression, etc.).
- Permissions de partage : Plus sommaires, elles s’appliquent uniquement lorsqu’un dossier est accédé via le réseau (lecture, modification, contrôle total).
La combinaison des deux détermine les permissions effectives, la plus restrictive l’emportant. Par exemple, un utilisateur avec un droit de partage en lecture mais une permission NTFS en écriture ne pourra que lire. Dans la vraie vie, maîtriser cette interaction est essentielle pour éviter des failles de sécurité involontaires.
Conseils pratiques pour une administration AGDLP efficace
- Désactiver l’héritage dès la création d’un nouveau dossier partagé pour éviter les permissions par défaut non désirées.
- Supprimer les groupes « Utilisateurs » par défaut pour éviter d’étendre les droits à tous sans contrôle.
- Veiller à une dénomination claire et explicite des groupes pour faciliter la maintenance.
- Éviter de donner des droits NTFS à des groupes trop larges comme « Tout le monde ».
- Privilégier les droits au niveau des groupes de domaine local plutôt qu’aux utilisateurs individuellement.
À quoi sert la méthode AGDLP ?
AGDLP structure les droits d’accès en imbriquant comptes utilisateurs dans des groupes globaux, ces derniers dans des groupes de domaine local qui ont les permissions attribuées. Elle facilite ainsi la gestion et la sécurité.
Quelle est la différence entre groupe global et groupe de domaine local ?
Un groupe global regroupe des utilisateurs aux besoins similaires, tandis qu’un groupe de domaine local attribue des permissions sur les ressources locales du domaine.
Peut-on utiliser AGDLP en dehors d’un domaine Active Directory ?
En dehors du domaine AD, on utilise plutôt la méthode AGP, qui consiste à gérer des groupes globaux directement, adaptée aux environnements plus simples.
Comment gérer les permissions sur un dossier partagé ?
On doit combiner permissions NTFS et permissions de partage ; c’est la permission la plus restrictive qui s’applique réellement, qu’il faut maîtriser pour garantir la sécurité.
Que signifie AGUDLP ?
AGUDLP ajoute la couche de groupes universels dans les environnements multi-domaines, pour étendre la gestion des permissions à toute la forêt Active Directory.


