À l’ère où nos vies dépendent de connexions réseau constantes, la moindre faille peut devenir un accès direct pour les pirates. L’ARP spoofing, une technique d’usurpation d’adresse MAC sur les réseaux locaux, s’impose comme une menace silencieuse mais redoutable. En détournant aisément le trafic habituellement sécurisé, il ouvre la porte à l’interception de données sensibles. Comprendre le mécanisme de cette attaque réseau et maîtriser les outils de prévention sont indispensables pour renforcer votre sécurité informatique au quotidien.
L’article en bref
L’ARP spoofing creuse une brèche dans votre réseau en détournant le trafic par l’usurpation d’adresse MAC. Mieux appréhender ce piratage réseau, ses risques et les outils de protection est essentiel pour une sécurité informatique renforcée.
- Décodage rapide de l’ARP Spoofing : Comment le protocole ARP est exploité pour usurper des identités réseau.
- Risques concrets du piratage : Impact sur la confidentialité, y compris vol d’information et propagation de logiciels malveillants.
- Techniques de détection et prévention : Solutions pratiques à adopter en entreprise et pour les particuliers.
- Formation en cybersécurité : L’importance d’un savoir actualisé pour anticiper et contrer ces attaques.
Pour sécuriser son réseau, mieux vaut comprendre les menaces en profondeur que de juste espérer qu’elles restent invisibles.
ARP spoofing : une faille majeure dans la sécurité réseau locale
Le protocole ARP (Address Resolution Protocol) est un rouage essentiel qui fait le lien entre votre adresse IP et l’adresse physique MAC des appareils sur un réseau local. Sur le papier, c’est une forme de carte d’identité numérique qui permet de s’échanger les paquets entre vos machines et la passerelle internet.
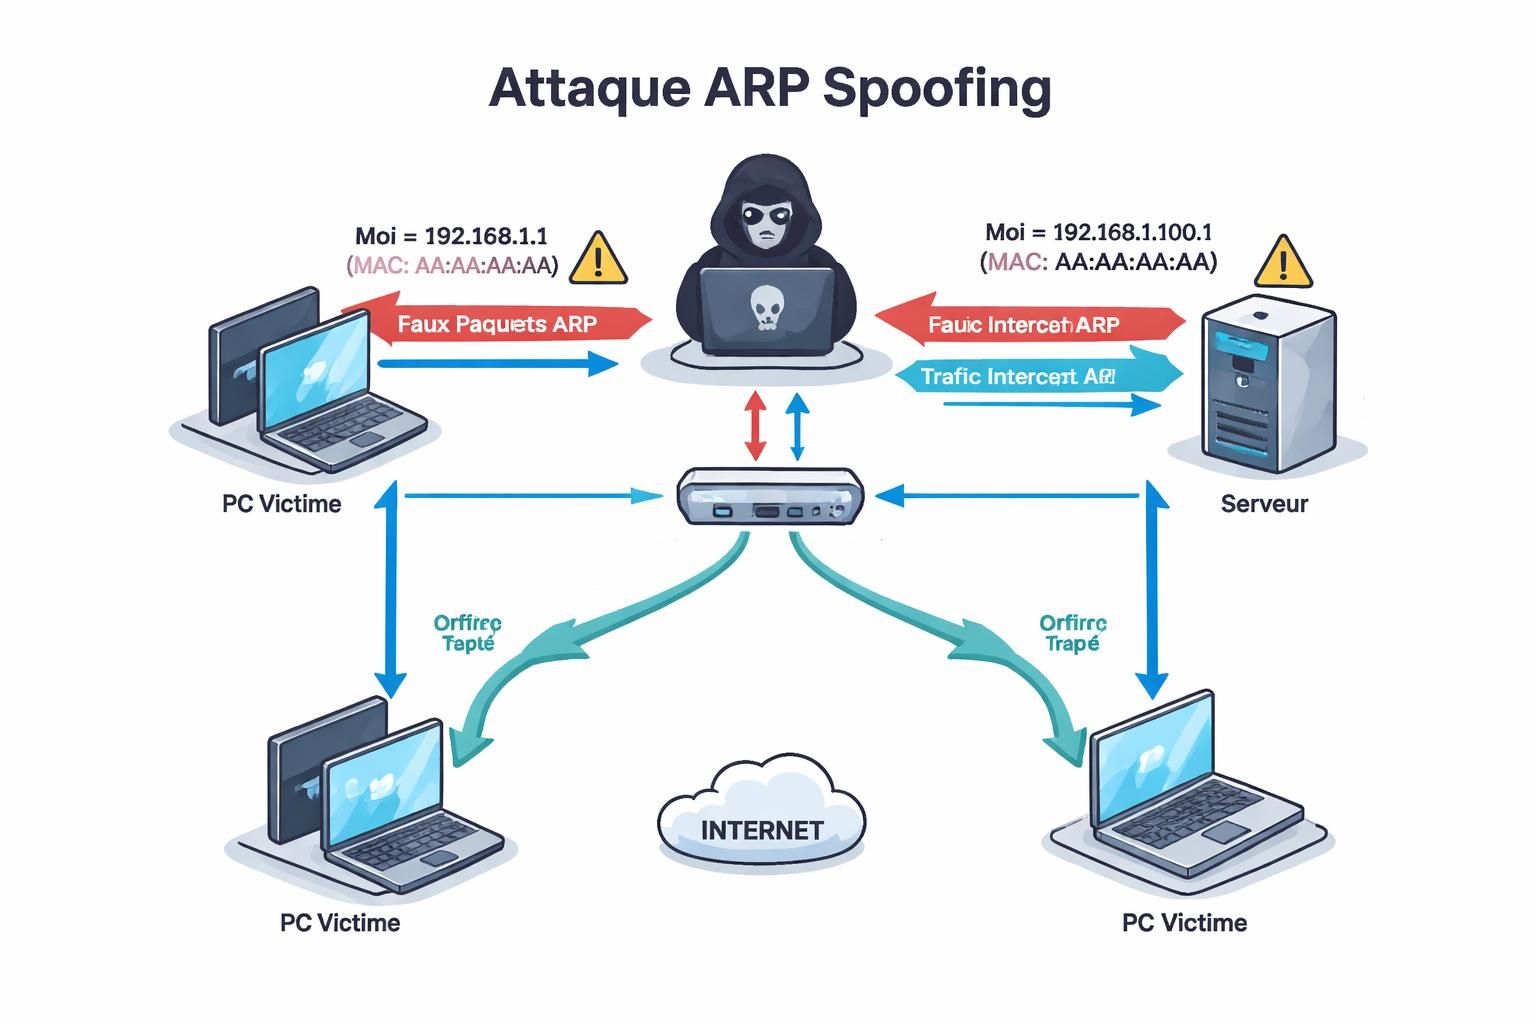
Sauf que l’ARP n’a aucune vérification d’authenticité. Ce point faible est le terrain de jeu idéal pour le piratage réseau par ARP spoofing. Ici, un attaquant envoie de fausses réponses ARP pour associer sa propre adresse MAC à une IP légitime, détournant ainsi le trafic normalement destiné à un autre appareil. Conséquence immédiate : interception de données, vol d’information et manipulations en toute discrétion.
Dans la vraie vie, cela peut se traduire par des identifiants bancaires subtilisés, des sessions détournées ou encore la propagation silencieuse de logiciels malveillants capables d’enrayer votre activité numérique au cœur du système.
Mécanismes et étapes clés de l’attaque ARP spoofing
Cette attaque s’appuie sur deux processus simples, mais redoutablement efficaces :
- Envoyer des fausses réponses ARP pour modifier la table ARP d’une machine cible.
- Se placer en intermédiaire invisible (attaque dite Man-in-the-Middle) pour intercepter et éventuellement modifier les communications.
Le pirate réussit donc à passer pour la passerelle ou un autre appareil clé sur le réseau, et l’utilisateur ne détecte souvent rien jusqu’à ce que des dysfonctionnements apparaissent.
Les méthodes d’attaque les plus courantes en 2026
En 2026, l’ARP spoofing a gagné en sophistication mais toujours reposé sur les mêmes bases techniques. Les hackers utilisent des outils automatisés capables d’injecter massivement des faux paquets ARP dans des réseaux mal sécurisés, notamment dans les Wi-Fi publics ou les PME sans infrastructure adéquate.
Une autre technique consiste à mélanger l’ARP spoofing avec des attaques DDoS (déni de service) en surchargeant un appareil cible. Cela engorge le réseau ou le bloque totalement, compliquant toute tentative de détection rapide. Et dans la foulée, certains ransomwares ou trojans profitent de cette confusion pour s’installer discrètement.
Exemple de scénario d’attaque classique
Imaginez un café bondé où plusieurs clients sont connectés à un réseau Wi-Fi commun. Un attaquant, présent dans cet espace, lance une attaque ARP spoofing qui fait croire aux ordinateurs que sa machine est le routeur. Toutes les données envoyées transitent alors par le pirate, qui capture mots de passe et informations sensibles. Souvent, les victimes ne s’en aperçoivent pas avant qu’il ne soit trop tard.
Mesures pratiques pour se protéger efficacement
Sur le terrain, quelques armes simples peuvent lever le rideau sur ces attaques ou réduire leur portée :
- Switchs avec Dynamic ARP Inspection (DAI) : Ces équipements détectent et bloquent les paquets ARP suspects avant qu’ils n’empoisonnent le réseau.
- Surveillance régulière des tables ARP : Rechercher des doublons d’adresse MAC ou IP et des comportements anormaux.
- Isolation des segments réseau : Séparer les zones sensibles pour limiter la propagation d’une usurpation.
- Utilisation de protocoles sécurisés : Chiffrement des données avec HTTPS, SSH ou TLS pour rendre l’interception inutile.
- Formation et sensibilisation : Maintenir les équipes et utilisateurs informés des risques et bonnes pratiques.
Tableau comparatif des stratégies de protection
| Solution | Avantages | Limites |
|---|---|---|
| Dynamic ARP Inspection (DAI) | Filtrage automatique des fausses réponses ARP | Nécessite du matériel compatible et une configuration précise |
| Surveillance manuelle des tables ARP | Rapide et accessible sans investissement lourd | Difficile à maintenir à grande échelle et réactif seulement |
| Isolation réseau | Limite la propagation des attaques | Complexifie l’architecture réseau, demande une gestion avancée |
| Chiffrement des échanges | Rend l’interception inefficace | Ne prévient pas l’attaque mais protège les données |
| Formation continue | Renforce la vigilance face aux menaces actuelles et émergentes | Dépend de l’engagement des participants et renouvellement |
Détection et signaux d’alerte à ne pas négliger
Repérer une attaque ARP spoofing n’est pas intuitif. Le plus souvent, les utilisateurs remarquent des lenteurs, des interruptions réseau ou une perte de connexion. En entreprise, une augmentation soudaine des paquets ARP non sollicités doit éveiller les soupçons.
Les outils de surveillance réseau modernes permettent désormais d’établir des alertes sur les changements fréquents d’adresses MAC liées à une adresse IP. Cette automatisation facilite la réaction rapide, indispensable pour limiter l’impact d’une interception de données.
Liste des signes fréquents annonciateurs d’attaque ARP spoofing
- Communication réseau anormalement lente ou interrompue
- Présence de plusieurs adresses MAC pour une seule IP dans la table ARP
- Notifications d’alertes sur les outils de sécurité réseau
- Accès refusé ou commandes anormales sur des ressources partagées
L’éducation comme rempart essentiel en 2026
Face à l’évolution constante des méthodes de piratage réseau, aucune solution technique ne peut être efficace sans une formation adaptée. L’accès à des ressources comme CyberInstitut permet de mieux comprendre les nuances de la sécurité informatique et de déployer des pratiques professionnelles qui tiennent la route.
Le livre “CyberInstitut” complète cette démarche avec un guide complet et à jour, indispensable pour les responsables IT et les utilisateurs exigeants. C’est dans la connaissance et l’anticipation que se joue la défense contre l’usurpation ARP et les attaques connexes.
Qu’est-ce que l’ARP spoofing ?
C’est une attaque réseau où un pirate usurpe l’adresse MAC d’un appareil pour intercepter ou détourner le trafic sur un réseau local.
Quels sont les risques liés à cette attaque ?
Vol d’information, interception de données, propagation de logiciels malveillants ou facilitation d’attaques plus larges comme les DDoS.
Comment détecter un ARP spoofing en cours ?
En surveillant les tables ARP à la recherche d’entrées dupliquées ou d’un trafic ARP suspect, avec l’aide d’outils spécialisés.
Quelles protections mettre en place ?
Utiliser des switchs avec Dynamic ARP Inspection, chiffrer les échanges, isoler les segments réseau et former les utilisateurs aux risques.
La formation est-elle vraiment utile ?
Oui, elle permet de rester à jour sur les menaces émergentes et d’adopter des comportements sûrs pour renforcer la protection réseau.


