Protéger un espace sensible sur un site web demande souvent une barrière simple et efficace en amont de toute interaction avec l’application. Htpasswd remplit parfaitement ce rôle : cet outil incontournable stocke et gère les accès par mot de passe au niveau du serveur web, avant même que le contenu ne soit servi. Idéal pour sécuriser un répertoire d’administration, un espace de préproduction ou un accès client, il agit comme un premier rempart contre les tentatives de connexion non autorisées. Une solution technique éprouvée, facile à déployer, et indispensable dans la panoplie actuelle de la sécurisation digitale.
L’article en bref
Htpasswd est la clé pour verrouiller efficacement vos zones sensibles web avec une authentification simple mais robuste. Découvrez comment il sécurise votre site en amont, facilite la gestion des utilisateurs et se combine parfaitement au .htaccess.
- Protection robuste côté serveur : Authentification HTTP avant chargement du site.
- Gestion utilisateurs sécurisée : Stockage de mots de passe chiffrés et noms en clair.
- Compatibilité universelle : Fonctionne avec tous les sites, CMS et applications web.
- Déploiement simple : Création via ligne de commande ou générateurs en ligne fiables.
Comprendre et maîtriser htpasswd, c’est renforcer efficacement la sécurité de vos accès web au quotidien.
Htpasswd, un passage obligé pour une protection fiable des accès web
Lorsqu’il s’agit de restreindre l’accès à un espace confidentiel d’un site, la méthode la plus efficace reste parfois la plus simple : un verrou sous forme d’authentification HTTP. C’est précisément ce que propose le fichier .htpasswd, un outil éprouvé en 2026 qui continue de faire ses preuves. En combinant ce fichier avec un .htaccess, le serveur web demande un identifiant et un mot de passe avant d’autoriser l’accès à une ressource. Cette protection intervient en premier, bloquant ainsi les requêtes non légitimes avant même qu’une page dynamique ne soit générée. Dans la vraie vie, cette couche étanche agit comme une serrure discrète, mais redoutablement efficace, surtout pour les petites entreprises, freelances ou associations n’ayant pas d’équipe dédiée à la cybersécurité.
Sur le papier, d’autres solutions peuvent paraître plus innovantes, mais Htpasswd présente l’immense avantage d’être indépendant de la technologie utilisée par le site. WordPress, Prestashop, Magento ou un développement sur-mesure : la vérification des accès s’opère avant le chargement du site, sans intervention dans le code. C’est un niveau de sécurité nécessaire pour des zones sensibles comme un back-office, un espace de test ou une interface client.
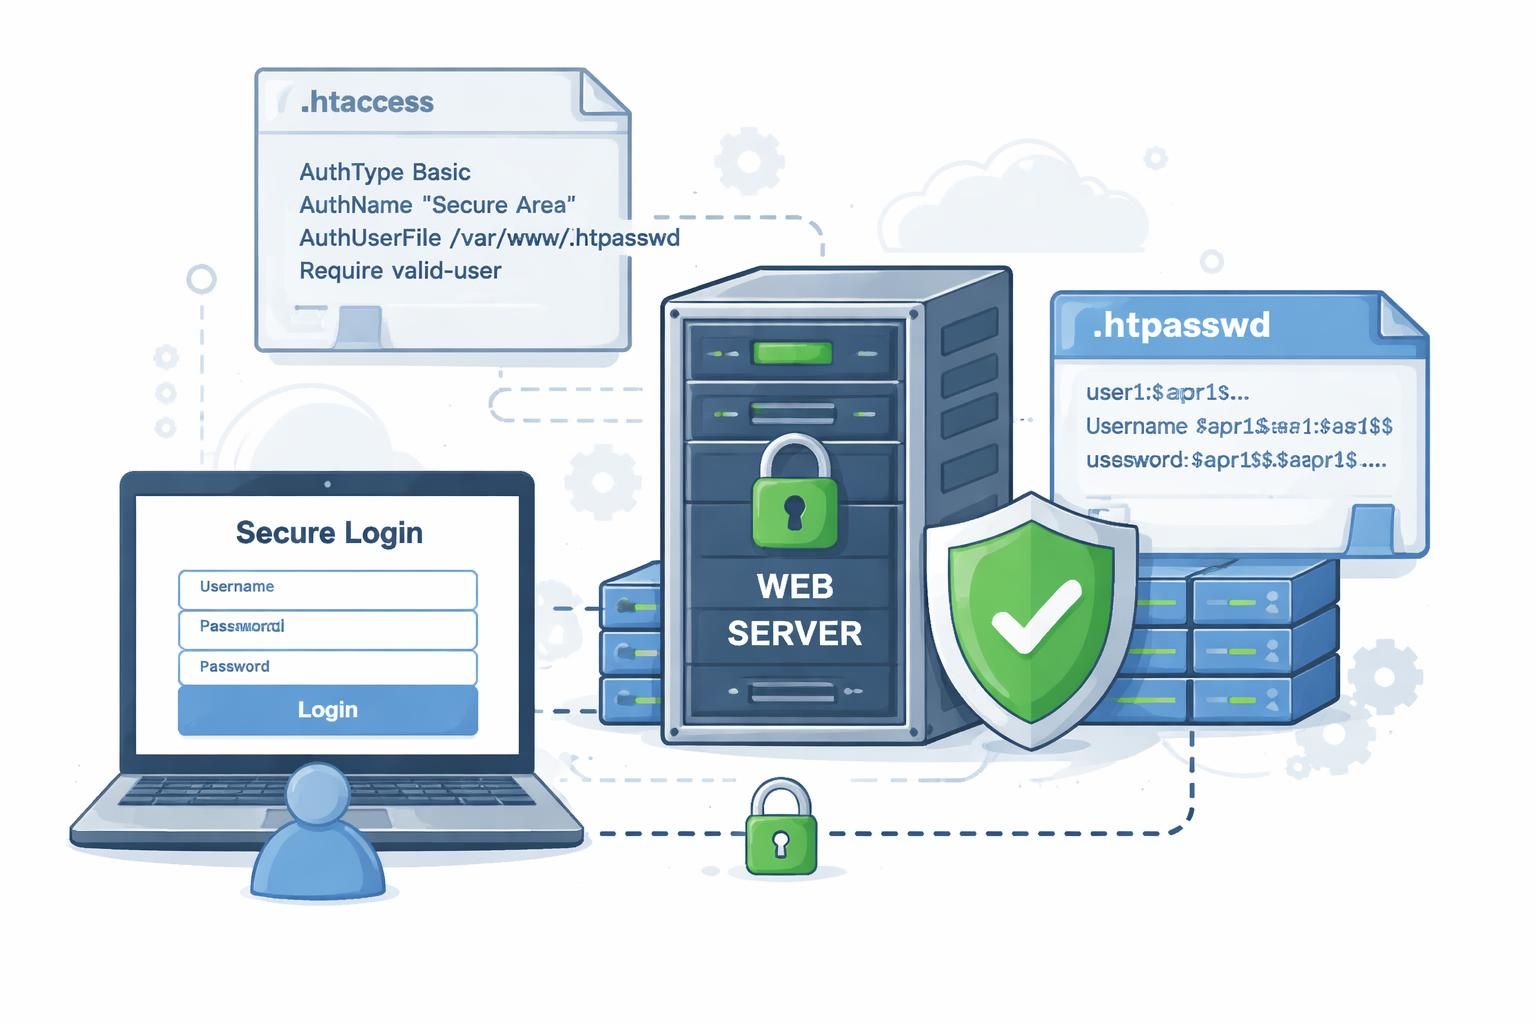
Le tandem .htaccess et .htpasswd : duo dynamique pour verrouiller vos répertoires
Le .htpasswd joue le rôle de coffre-fort contenant une liste d’utilisateurs et leurs mots de passe hachés, tandis que le .htaccess indique au serveur quelles parties du site protéger et où trouver ce fichier d’identifiants. Cette combinaison forme un mécanisme simple en apparence, mais qui se déploie avec une grande flexibilité.
Grâce à ce duo, il devient possible de créer plusieurs fichiers .htpasswd adaptés à différents usages — par exemple, un fichier pour l’équipe marketing, un autre pour la direction — et de les associer à des répertoires distincts via des fichiers .htaccess adaptés. Cette modularité est précieuse pour une gestion fine des accès, d’autant qu’elle peut s’intégrer avec des règles complémentaires : restrictions IP, redirections, ou encore limitations géographiques.
Dans un contexte où chaque couche de protection compte, ce couple permet d’installer une défense en profondeur adaptée aux environnements variés, sans nécessiter d’expertise avancée. “Boutique Nova”, une PME fictive, par exemple, utilise cette technique pour différencier l’accès à son back-office, sa préproduction et ses dossiers d’archives confidentiels, évitant ainsi les mauvaises surprises.
Comprendre et créer un fichier .htpasswd : méthodes accessibles à tous
La création du fichier .htpasswd peut s’effectuer de plusieurs manières, adaptées aux profils des utilisateurs. Le plus direct, pour les administrateurs de serveurs habitués à la ligne de commande, est d’utiliser la commande htpasswd. Elle permet de générer le fichier, d’ajouter ou modifier les utilisateurs et leurs mots de passe chiffrés avec des algorithmes robustes comme MD5 ou la fonction crypt() sous Linux.
Pour ceux qui préfèrent une approche plus accessible, les générateurs en ligne se révèlent un raccourci fiable : ils produisent des entrées prêtes à coller dans le fichier .htpasswd en chiffrant automatiquement le mot de passe. Htaccesstools.com en propose un exemplaire simple d’emploi, apprécié pour son efficacité, et qui évite les erreurs courantes.
Le fichier .htpasswd est souvent placé hors de la racine web, une bonne pratique qui prévient toute consultation directe malveillante. Une fois configuré, le serveur repère cette liste grâce aux indications du fichier .htaccess et valide les identifiants avant d’autoriser l’accès au contenu. L’authentification HTTP ainsi mise en place est gérée très rapidement et bloque efficacement les attaques automatisées avant qu’elles ne soient visibles dans l’application elle-même.
Exemples de commandes pour la création et la gestion d’utilisateurs
| Commande | Fonction | Avantages | Limites |
|---|---|---|---|
htpasswd -c /chemin/.htpasswd utilisateur1 |
Créer un nouveau fichier htpasswd et ajouter un utilisateur | Simple et direct, crée le fichier et le premier utilisateur | Efface le fichier s’il existe, prudence requise |
htpasswd /chemin/.htpasswd utilisateur2 |
Ajouter un utilisateur à un fichier existant | Gestion facile des ajouts sans perte de données | Nécessite accès SSH et ligne de commande |
| Générateur en ligne | Créer une entrée sécurisée sans SSH | Accessible aux non-techniciens, rapide | Dépendance à un outil tiers, risque sécurité |
Htpasswd dans la gestion quotidienne des accès : cas concrets et bénéfices
Dans la vraie vie, Htpasswd s’avère un allié précieux pour limiter les risques sur un site marchand ou une plateforme professionnelle. En protégeant l’espace d’administration, il empêche les attaques en force brute sur des URL sensibles, réduisant le volume d’alertes de sécurité et limitant les exploits possibles.
Un autre usage concret concerne les environnements de préproduction ou les zones de test, où les données incompletes ne doivent pas être indexées ni accessibles au grand public. Une authentification simple via .htpasswd prévient les risques d’exposition accidentelle et préserve la réputation du site sur les moteurs de recherche.
- Baisse des attaques automatisées sur les répertoires protégés
- Réduction de la charge serveur grâce au filtrage précoce
- Contrôle précis des accès adaptés à chaque équipe
- Amélioration de la confiance client par une meilleure sécurisation
Enfin, cette solution légère bénéficie d’une neutralité technologique qui la rend compatible avec toute infrastructure, quel que soit le CMS ou l’environnement utilisé. Cette simplicité d’intégration en fait un outil incontournable pour les décideurs qui veulent sécuriser rapidement et efficacement leurs accès web sans multiplier les couches complexes.
Les bonnes pratiques pour maintenir une sécurité optimale
Assurer un niveau de sécurité constant passe par quelques gestes simples mais indispensables :
- Inventorier les répertoires sensibles à protéger dès la création
- Limiter le nombre d’utilisateurs par fichier htpasswd
- Renouveler régulièrement les mots de passe après chaque départ d’un collaborateur
- Tester systématiquement les accès après chaque mise à jour
- Stocker le fichier .htpasswd hors racine web pour éviter tout accès direct
Une gestion rigoureuse de ce fichier s’inscrit dans une démarche globale de sécurisation, où Htpasswd ne remplace pas les autres protections (SSL, pare-feu applicatif, mises à jour CMS) mais les complète efficacement. Pour approfondir la sécurité de votre infrastructure, découvrez également les protections autour du pare-feu nftables sous Linux et les bonnes pratiques de chiffrement des données sensibles.
À quoi sert exactement un fichier .htpasswd ?
Le fichier .htpasswd stocke de manière chiffrée les identifiants autorisés à accéder à certaines zones protégées d’un site. Il sert à valider l’authentification HTTP avant de délivrer le contenu demandé.
Quelle différence entre .htaccess et .htpasswd ?
Le .htaccess configure les règles de sécurité pour un répertoire, tandis que le .htpasswd contient la liste sécurisée des utilisateurs autorisés. Le premier établit la politique, le second les clés d’accès.
Peut-on utiliser htpasswd pour protéger WordPress ou Prestashop ?
Oui, htpasswd opère au niveau serveur et peut protéger n’importe quel répertoire, y compris ceux des CMS populaires, ajoutant une couche de sécurité supplémentaire avant même le formulaire d’identification.
Htpasswd suffit-il pour garantir la sécurité d’un site e-commerce ?
Htpasswd est un composant important, mais doit être complété par d’autres protections : mises à jour, certificats SSL, pare-feu et gestion rigoureuse des mots de passe pour une sécurité globale.


