Le phénomène des booters DDoS s’impose en 2026 comme l’une des menaces les plus insidieuses pour la sécurité des réseaux. Ces services, parfois accessibles à tous via le dark web, permettent de lancer des attaques massives par déni de service distribué, paralysant des serveurs et perturbant gravement des infrastructures numériques. Véritable casse-tête pour la cybersécurité, cette pratique illégale met en lumière des failles techniques et humaines, posant la question cruciale de la protection proactive et des réponses juridiques face à ces cyberattaques.
L’article en bref
Le booter DDoS transforme des outils de piratage accessibles en armes dévastatrices contre la disponibilité des services en ligne.
- Comprendre le booter DDoS : Un service illicite pour amplifier les attaques par déni de service distribuées.
- Impact réel sur la sécurité réseau : Saturation des serveurs et interruptions majeures des services numériques.
- Mesures de protection pratiques : Mises à jour, filtrage et vigilance renforcée des infrastructures.
- Encadrement légal strict : Sanctions lourdes contre les utilisateurs et opérateurs de booters DDoS.
Ce phénomène exige une réponse combinée entre technique et justice pour limiter ces menaces numériques.
Booter DDoS : une arme numérique au service des cyberattaques
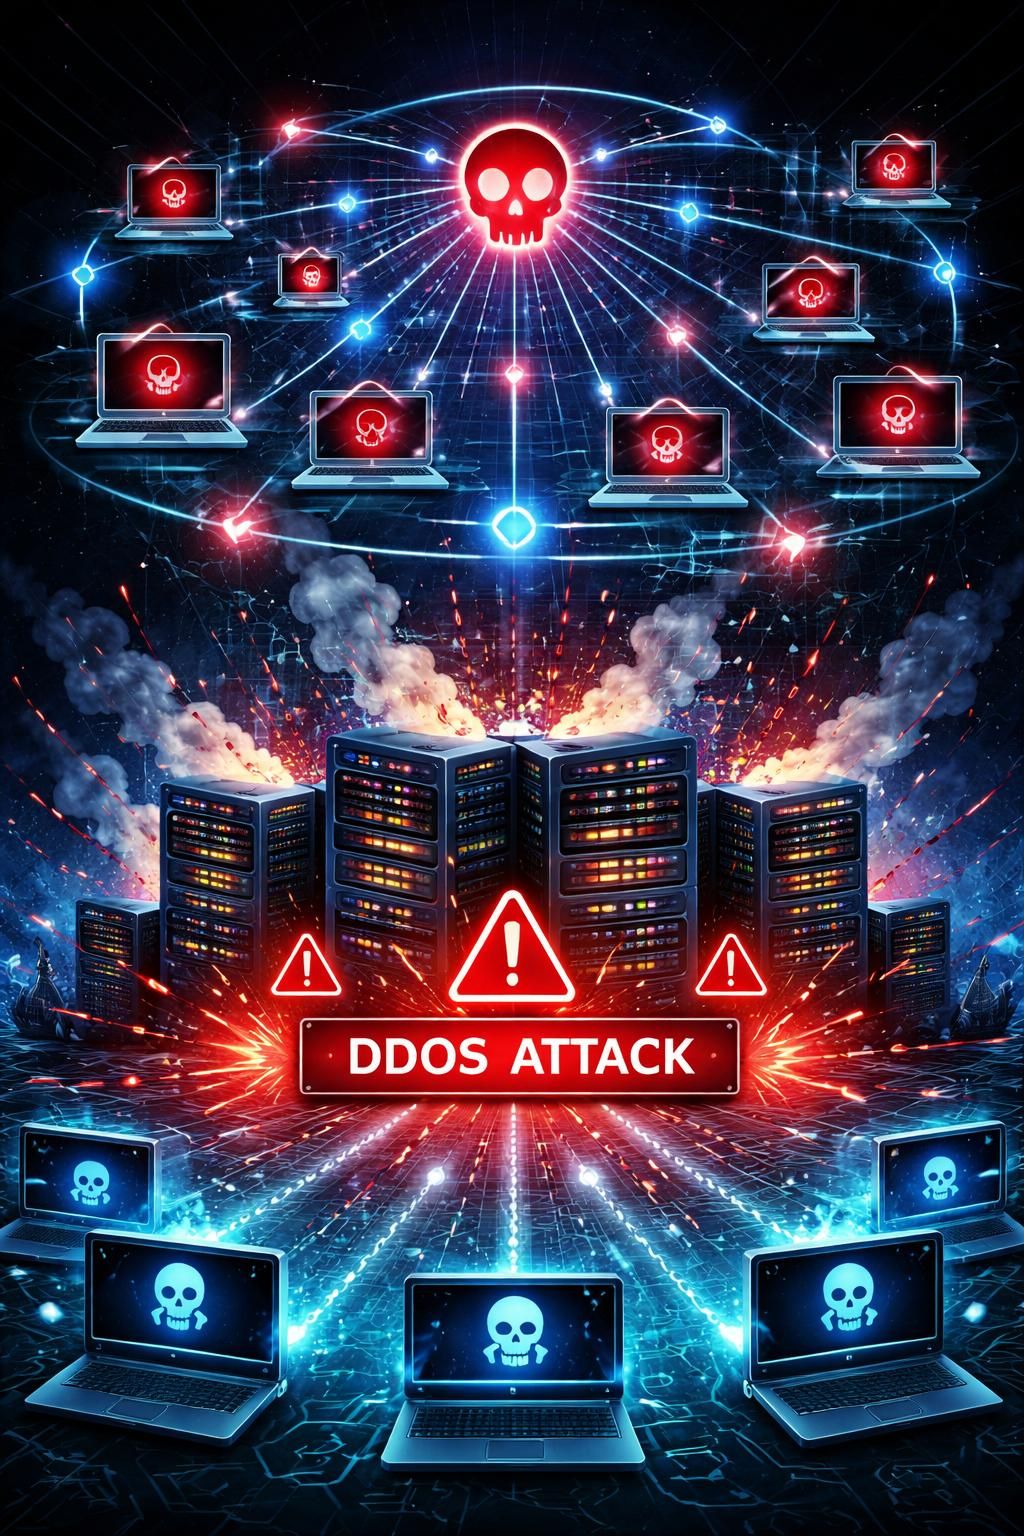
Un booter DDoS est un service qui permet de lancer facilement des attaques par déni de service distribué, souvent loué via le dark web et accessible à des profils peu expérimentés en informatique. Cette facilité masque un danger colossal : en saturant un serveur avec un flot massif de requêtes, l’attaque rend indisponible un site ou un service essentiel, causant des pertes immédiates en termes de revenus et d’image. Ce mécanisme repose fréquemment sur des botnets, des réseaux infectés de machines à l’échelle mondiale, capables de décupler la puissance des attaques.
Les motivations derrière le recours aux booters DDoS
Les raisons poussant à utiliser un booter DDoS sont aussi variées que préoccupantes : des motivations politiques, des conflits commerciaux, des vengeances personnelles, voire des tentatives d’extorsion par rançon sont courantes. Ce mode opératoire peut aussi servir de leurre pour détourner l’attention d’autres attaques ciblées sur le même système, comme le vol de données sensibles. Dans la vraie vie, ce type d’attaque impacte des PME, des associations et même des acteurs publics, souvent insuffisamment préparés à ce type d’agression numérique.
Sécurité réseau : prévenir et gérer une attaque DDoS
Face à ces attaques, plusieurs pratiques s’imposent pour limiter les dégâts et renforcer la résilience des infrastructures. Cela commence par des mises à jour régulières et systématiques de tous les systèmes et logiciels critiques. Un pare-feu bien configuré, celui qui bloque les ports inutilisés et limite l’accès aux fonctions d’administration, reste une barrière primordiale. Par ailleurs, la complexité et la rotation fréquente des mots de passe ne doivent pas être négligées. Enfin, l’hébergeur doit être un partenaire actif, avec des solutions adaptées pour détecter et filtrer le trafic suspect.
Que faire quand on devient victime ?
Ne surtout pas céder au chantage : payer une rançon renforce ces pratiques illégales sans aucune garantie d’arrêt de l’attaque. La priorité est de faire appel à des experts pour filtrer les requêtes malveillantes, tout en conservant les preuves numériques pour une éventuelle action judiciaire. Un diagnostic complet post-attaque doit évaluer à la fois les dommages subis et la possible exploitation de la faille pour des actions frauduleuses complémentaires. Le changement immédiat des accès et la réinstallation à partir de sauvegardes saines font partie des réflexes à adopter.
La législation contre les booters DDoS : un arsenal juridique nécessaire
En France, la loi réprime ces attaques via des articles du Code pénal spécifiques à la perturbation des systèmes automatisés. L’entrave au fonctionnement d’un système informatique peut être sanctionnée jusqu’à cinq ans de prison et 150 000 euros d’amende, avec des peines alourdies quand l’attaque vise des systèmes publics ou des données personnelles. La tentative de ces infractions est elle aussi punie. Malgré cela, les booters DDoS circulent encore largement, soulignant l’importance d’une coopération renforcée entre acteurs techniques et judiciaires.
Lutte collective contre les menaces DDoS
Au-delà des ressources individuelles, il est crucial d’exploiter les supports pédagogiques et les services spécialisés contre la cybermalveillance. Le site Big Blu propose par exemple une analyse claire des enjeux liés aux services de type IP stresser, proches des booters, avec des conseils concrets pour en limiter les risques. Cette vigilance collective est indispensable pour amortir l’impact des cyberattaques, dans un contexte où les botnets ne cessent de se développer en masse.
| Mesure de sécurité | Objectif | Impact attendu |
|---|---|---|
| Application régulière des mises à jour | Correction des vulnérabilités | Réduction des failles exploitables pour saturation |
| Configuration stricte du pare-feu | Limitation des connexions non autorisées | Blocage des flux malveillants |
| Complexification des mots de passe | Prévention d’accès non autorisés | Réduction du risque de compromission |
| Collaboration avec l’hébergeur | Détection et intervention rapide | Atténuation de l’attaque en amont |
- Ne pas accéder aux services de booters DDoS : chaque utilisation est une infraction pénale.
- S’informer continuellement : la menace évolue, la réponse aussi.
- Préparer un plan d’intervention : anticiper une éventuelle attaque numérique.
- Penser à la sauvegarde régulière : clé pour une récupération rapide post-attaque.
Qu’est-ce qu’un booter DDoS ?
Un booter DDoS est un service en ligne illégal permettant de lancer des attaques par déni de service distribuées pour rendre un serveur indisponible.
Comment un booter DDoS impacte-t-il un serveur ?
En envoyant un flot massif de requêtes, il surcharge le serveur jusqu’à le rendre inaccessible ou très lent.
Quels sont les risques juridiques liés à l’utilisation d’un booter ?
L’usage ou la diffusion de ces services est puni par la loi avec des peines pouvant aller jusqu’à cinq ans de prison et 150 000 euros d’amende.
Comment se protéger efficacement contre une attaque DDoS ?
En maintenant à jour ses systèmes, en configurant un pare-feu rigoureux, en utilisant des mots de passe complexes et en collaborant avec son hébergeur.
Que faire si l’on est victime d’une attaque DDoS ?
Il faut filtrer le trafic malveillant, ne pas payer de rançon, conserver les preuves, changer les mots de passe et, si besoin, consulter des professionnels.


